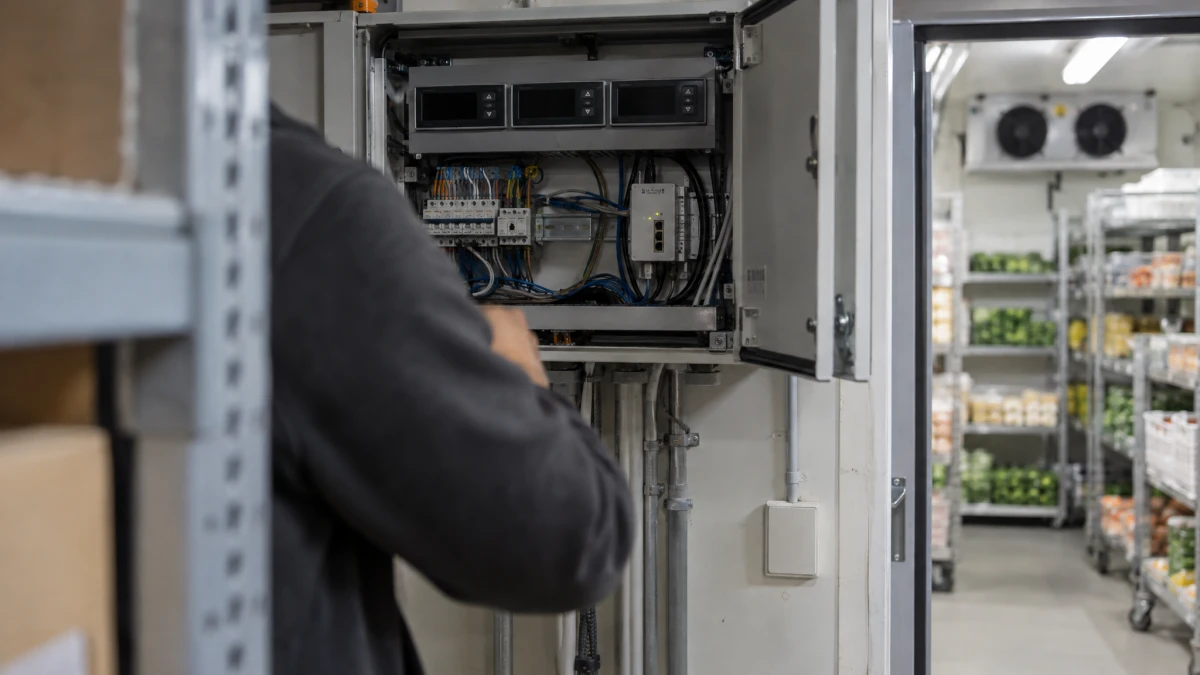
Die Kühlregale im Edeka-Markt im niedersächsischen Lilienthal bei Bremen zeigten 30 Grad. Was Unbekannte in der Nacht zum 2. November aus der Ferne anrichteten, kostet Inhaber Daniel Breiding nach eigenen Angaben mehr als 360.000 Euro, wie er im Gespräch über den Hackerangriff schildert.
Der Fall ist einer von mehreren in Deutschland. Angreifer verschafften sich Zugriff auf vernetzte Kälte- und Klimasteuerungen in Supermärkten mehrerer europäischer Länder und schalteten sie vom Kühl- in den Abtau- oder Heizmodus. In einzelnen Filialen kletterten die Temperaturen auf bis zu 50 Grad.
In Reisbach in Niederbayern maß der Edeka-Markt Ernst 50 Grad. Betroffen waren außerdem der Rewe-Markt Büsken in Raesfeld, zwei CAP-Märkte in Wuppertal und Wetter-Volmarstein sowie ein Geschäft in Diepholz. Rewe bestätigte den Angriff auf den dänischen Systemanbieter Danfoss. Einen Überblick über die betroffenen deutschen Filialen gibt die Tagesschau.
„Wir mussten Waren im Wert von über 360.000 Euro wegwerfen. Es war alles nicht mehr verkaufsfähig.“
Neun Länder, Dutzende Filialen
Die Angriffsnacht traf Belgien, Schweden, Irland, Luxemburg, Estland, Finnland, die Niederlande, Italien und Portugal. In Belgien meldeten Delhaize rund 40 betroffene Filialen, Carrefour 15 und Spar 5. Aus Irland sind 13 Märkte bekannt, aus den Niederlanden mindestens 17 Geschäfte.
Betroffene Supermarkt-Filialen nach Land und Kette
Bekannte Fälle aus der Angriffsnacht zum 2. November 2026
Für Deutschland sind die Vorfälle in Bayern, Niedersachsen und Nordrhein-Westfalen die ersten dieser Art. Wie viele Filialen bundesweit insgesamt betroffen sind, ist unklar.
Offene Schnittstellen, alte Standard-Passwörter
Einfallstor waren vernetzte Steuerungsmodule, vor allem des dänischen Herstellers Danfoss. Viele davon liefen mit veralteter Software, hatten offene Internetschnittstellen und unveränderte Standard-Passwörter – der Zugriff war damit vergleichsweise einfach.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hatte bereits Mitte Oktober empfohlen, direkte Internetzugriffe auf Steuerungsanlagen zu kappen und stattdessen VPN zu nutzen. BSI-Präsidentin Claudia Plattner sagt zu den Betreibern: „Derartige Einfallstore laden regelrecht zu Sabotage ein. Wir fordern die Betreiber solcher Anlagen eindringlich auf, ihre Systeme sicher zu betreiben!“
Von Frankreich nach Deutschland: die Angriffsserie
- 12. Oktober 2026Großangriff in Frankreich
In hunderten Supermärkten, darunter Intermarché, Leclerc und Carrefour, werden Kühlanlagen auf bis zu 50 Grad gestellt, tonnenweise Lebensmittel vernichtet.
- 13. Oktober 2026BSI rät zu VPN
Die Behörde empfiehlt dringend, direkte Internetzugriffe auf Steuerungsanlagen zu kappen.
- 1./2. November 2026Angriffe in sieben weiteren Ländern
In der Nacht zum Montag trifft es Märkte in Belgien, Schweden, Irland, Luxemburg, Estland, Finnland und den Niederlanden.
- 2. November 2026Erste deutsche Fälle
Vorfälle in Reisbach, Lilienthal, Raesfeld, Wuppertal und Wetter-Volmarstein werden bekannt, Rewe bestätigt den Angriff auf Danfoss.
- 3. November 2026Brüssel beruft Krisentreffen ein
Die EU-Kommission tagt mit Enisa und Europol, ermittelt wird unter anderem in Oldenburg und Landshut.
- 4. November 2026Kühlung in Lilienthal läuft wieder
Fleisch und Käse sind seit Dienstag erneut im Angebot; das Ausmaß in Deutschland bleibt unklar.
Krisentreffen in Brüssel, Ermittlungen in Oldenburg
Die EU-Kommission berief zwei Krisentreffen ein, an denen die Agentur Enisa und Europol beteiligt waren. EU-Agrarkommissar Christophe Hansen sprach von einem bewussten Versuch, die Lebensmittelkette zu unterbrechen. Zugleich betonte er, die Lebensmittelsicherheit in Europa sei nicht gefährdet.
Bundesdigitalminister Karsten Wildberger (CDU) nahm die Unternehmen in die Pflicht: „Auch alle Unternehmen, das gilt auch für die Verwaltung, müssen mehr Vorsorge tragen.“ Cybersicherheit gewinne häufiger an Bedeutung, sagte er – „leider“.
Stephan Moelants, Vorstandschef des Kühltechnik-Anbieters Sabcobel, dessen Techniker in der Angriffsnacht ab 1 Uhr ausrückten, sucht die Urheber: „Ich verstehe überhaupt nicht, was Sie davon haben. Für mich grenzt das schon an Terrorismus.“ Zu den Taten hat sich niemand bekannt, Lösegeld wurde nicht gefordert.
Sicherheitsexperten diskutieren staatlich gelenkte Akteure ebenso wie Einzeltäter oder kriminelle Hackergruppen. Die Ermittlungen führen die Zentrale Kriminalinspektion Oldenburg, die Kriminalpolizei Landshut und die belgische Staatsanwaltschaft.
Fleisch und Käse wieder im Regal
In Lilienthal läuft die Kühltechnik seit dem 4. November wieder, Fleisch und Käse sind seit Dienstag erneut im Angebot. Wie hoch der Gesamtschaden in Deutschland liegt und wer hinter den Angriffen steckt, ist weiter unklar.
Das BSI dringt seit Mitte Oktober darauf, Steuerungen nicht offen am Internet zu betreiben. Ob die Betreiber ihre Anlagen tatsächlich abschotten, entscheidet sich in den kommenden Wochen – die Ermittlungen in Niedersachsen, Bayern und Belgien laufen weiter.