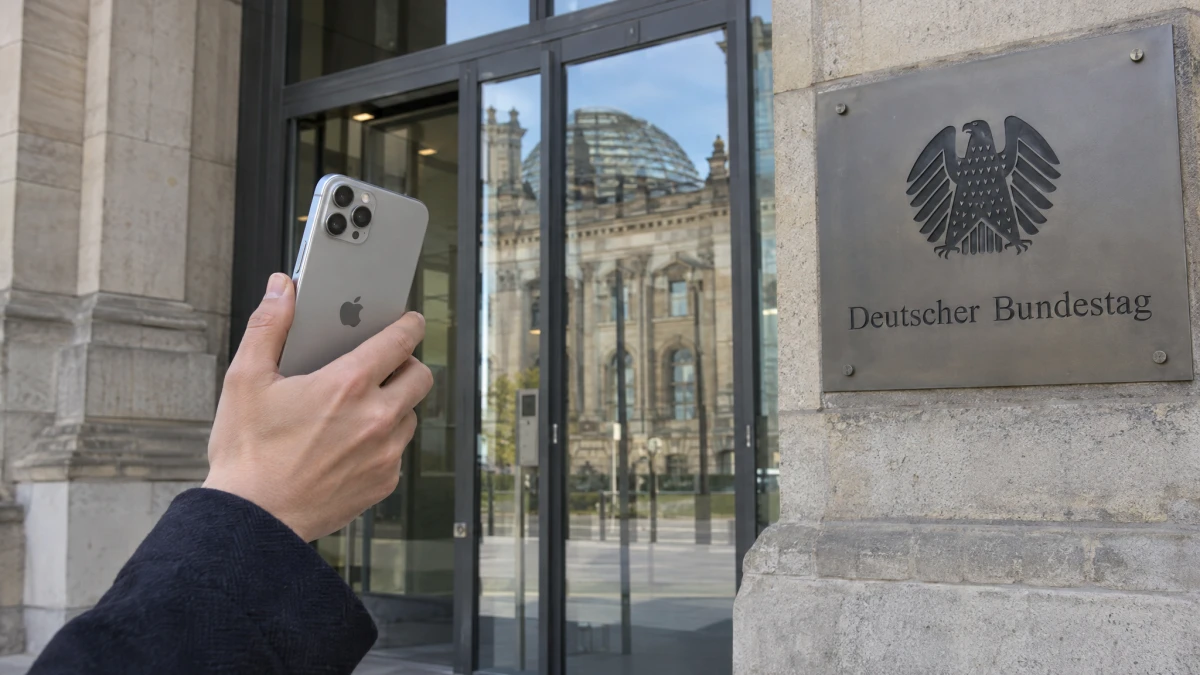
Apple hat iPhones von Bundestagsabgeordneten und Mitgliedern der Bundesregierung vor professioneller Spionagesoftware gewarnt. Die Bedrohungsbenachrichtigungen gingen seit Donnerstag, 29. Oktober 2026, bei den Betroffenen ein und melden einen Angriff mit sogenannter Mercenary Spyware.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) schrieb alle Betroffenen an und empfahl, vorsorglich davon auszugehen, dass das Gerät kompromittiert sein kann. Für die Betroffenen heißt das: Sie müssen ihr Telefon bis auf Weiteres als möglicherweise abgehört behandeln.
Bestätigt wurde der Vorgang am Abend des 1. November von Digitalminister Karsten Wildberger. Im ARD-„Bericht aus Berlin“ sprach der CDU-Politiker von einer Meldung von Apple über möglicherweise kompromittierte Geräte.
BSI schreibt alle Betroffenen an
Wildberger lobte das Vorgehen der Behörde. Sie habe nicht nur die Warnungen weitergegeben, sondern jedem Betroffenen konkret geschrieben, was jetzt zu tun sei.
„Das BSI habe superschnell reagiert und alle Betroffenen angeschrieben, was in diesem Fall zu tun sei.“
Die Empfehlung ist bewusst vorsichtig formuliert. Sie lautet, das Gerät als potenziell kompromittiert zu behandeln – nicht, dass es das sicher ist. Ein öffentlich nachvollziehbarer Beweis für eine Infektion liegt bislang nicht vor.
Ob die Angriffe tatsächlich erfolgreich waren und ob Daten abgeflossen sind, geht aus den Apple-Benachrichtigungen nicht hervor. Öffentlich geklärt ist das nicht.
Wildberger bestätigt die Warnungen
Der Minister machte damit ein Thema öffentlich, das zuvor nur die Betroffenen und die Behörden kannten. Er beschrieb den Kern der Apple-Meldung so:
„eine Meldung von Apple, dass bestimmte Geräte gegebenenfalls kompromittiert wurden mit sogenannter Spyware“
Zuvor hatte die tagesschau über Wildbergers Bestätigung der ARD-Informationen berichtet. Im Gespräch mit dem ARD-Hauptstadtstudio blieb der Minister allerdings bei einer vorsichtigen Einordnung.
Weitere Angaben machte er nicht. Er wollte nicht spekulieren, um was es sich konkret handelte – das müsse man abwarten. Besorgt zeigte er sich dennoch: Der Vorgang beunruhige die Bundesregierung sehr.
Keine Namen, keine Urheber
Wie viele Abgeordnete und Regierungsmitglieder die Warnung erhalten haben, ist nicht öffentlich. Auch die Namen der Betroffenen nennt niemand. Selbst über den Kreis der Ressorts, in denen die Warnungen eingegangen sind, gibt es keine belastbaren Angaben.
Zu möglichen Urhebern machte Wildberger keine Angaben. Wer hinter der Spyware steckt – ein staatlicher Akteur oder ein kommerzieller Anbieter –, ist damit offen. Für die Betroffenen ändert das zunächst nichts an der Empfehlung, ihre Geräte als unsicher zu behandeln.
Der SPIEGEL berichtete am Abend des 1. November um 21.34 Uhr über die Warnung des BSI vor möglicher Spähsoftware. Der Zeitpunkt fällt mitten in die Vorbereitungen für das politische Großereignis der folgenden Tage.
Digitalgipfel startet in Berlin
Am 2. November beginnt in Berlin der Digitalgipfel der Bundesregierung mit Bundeskanzler Friedrich Merz. Cybersicherheit steht dort ohnehin auf der Tagesordnung – nun geht es um die Telefone der eigenen Abgeordneten und Kabinettsmitglieder.
Die Debatte über die Befugnisse der Sicherheitsbehörden ist nicht neu. Bereits im August brachte das Bundeskabinett ein Gesetz auf den Weg, das operative Sabotage-Befugnisse für BND und Verfassungsschutz vorsieht. Der Umgang mit ausländischer Spähsoftware ist ein verwandtes Feld – und politisch mindestens so heikel.
Ob die Regierung nun Konsequenzen für die Kommunikation ihrer Mitglieder zieht, etwa Vorgaben für die genutzten Geräte, ist offen. Eine entsprechende Ankündigung gab es bis zum Abend des 1. November nicht.
Am Montag trifft sich die Digitalpolitik der Republik in Berlin. Die erste offene Frage des Gipfels steht schon fest: wie sicher die Telefone derer sind, die dort über Cybersicherheit reden – und wer sie angegriffen hat.